
Jedną z najbardziej niepokojących sytuacji dla użytkownika komputera jest moment, w którym dysk twardy lub SSD przestaje być widoczny w systemie. Jeszcze poważniejszym sygnałem problemu jest sytuacja, gdy urządzenie nie pojawia się nawet w BIOS/UEFI komputera. Oznacza to, że komputer nie jest w stanie wykryć dysku na poziomie sprzętowym, zanim jeszcze uruchomi się system operacyjny.

System Windows to najpopularniejszy system operacyjny na świecie. Wśród użytkowników najczęściej spotykane są dwie jego wersje: Windows 10/11 Home oraz Windows 10/11 Pro. Na pierwszy rzut oka działają niemal identycznie – mają ten sam interfejs, te same podstawowe aplikacje i podobną wydajność. Różnice pojawiają się dopiero wtedy, gdy potrzebna jest większa kontrola nad systemem, zaawansowane zabezpieczenia lub zarządzanie wieloma komputerami.

Jeszcze kilkanaście lat temu niemal każde urządzenie elektroniczne korzystało z innego typu złącza i kabla. Ładowarka do telefonu nie pasowała do tabletu, a laptop wymagał osobnego, dedykowanego zasilacza. Dziś sytuacja wygląda zupełnie inaczej – coraz więcej urządzeń wykorzystuje jeden, uniwersalny port: USB-C.
Aktualizacje systemu Windows są kluczowe dla bezpieczeństwa i stabilności komputera. W ostatnich latach Microsoft rozszerzył jednak możliwości usługi Windows Update. Oprócz łatek systemowych instalowane mogą być również sterowniki sprzętowe oraz aktualizacje firmware’u, w tym BIOS-u lub UEFI.
W świecie pamięci masowych od lat istnieje wyraźny podział pomiędzy wydajnością a pojemnością. Dyski SSD zapewniają bardzo szybki dostęp do danych, jednak ich koszt w przeliczeniu na gigabajt przez długi czas był stosunkowo wysoki. Z kolei tradycyjne dyski twarde (HDD) oferują dużą przestrzeń na dane przy niższej cenie, ale kosztem mniejszej wydajności.
Nowoczesne firmy inwestują coraz więcej w technologie zabezpieczające dane – od szyfrowania, przez firewalle, po rozbudowane systemy monitorujące ruch w sieci. Mimo to, statystyki nie pozostawiają złudzeń: większość incydentów bezpieczeństwa zaczyna się od błędu człowieka. Niezależnie od tego, jak zaawansowane są zabezpieczenia techniczne, jeden nieuważny pracownik może otworzyć furtkę dla cyberprzestępców. Dlaczego tak się dzieje i co można zrobić, by temu zapobiec?

Jest taki moment, który wielu użytkowników komputerów zna aż za dobrze. Podłączamy dysk. System go wykrywa. Litera dysku się pojawia. Klikamy… i nagle komunikat: „Aby użyć dysku w stacji, należy go najpierw sformatować”. Albo w zarządzaniu dyskami pojawia się jeszcze bardziej tajemniczy opis: system plików RAW.
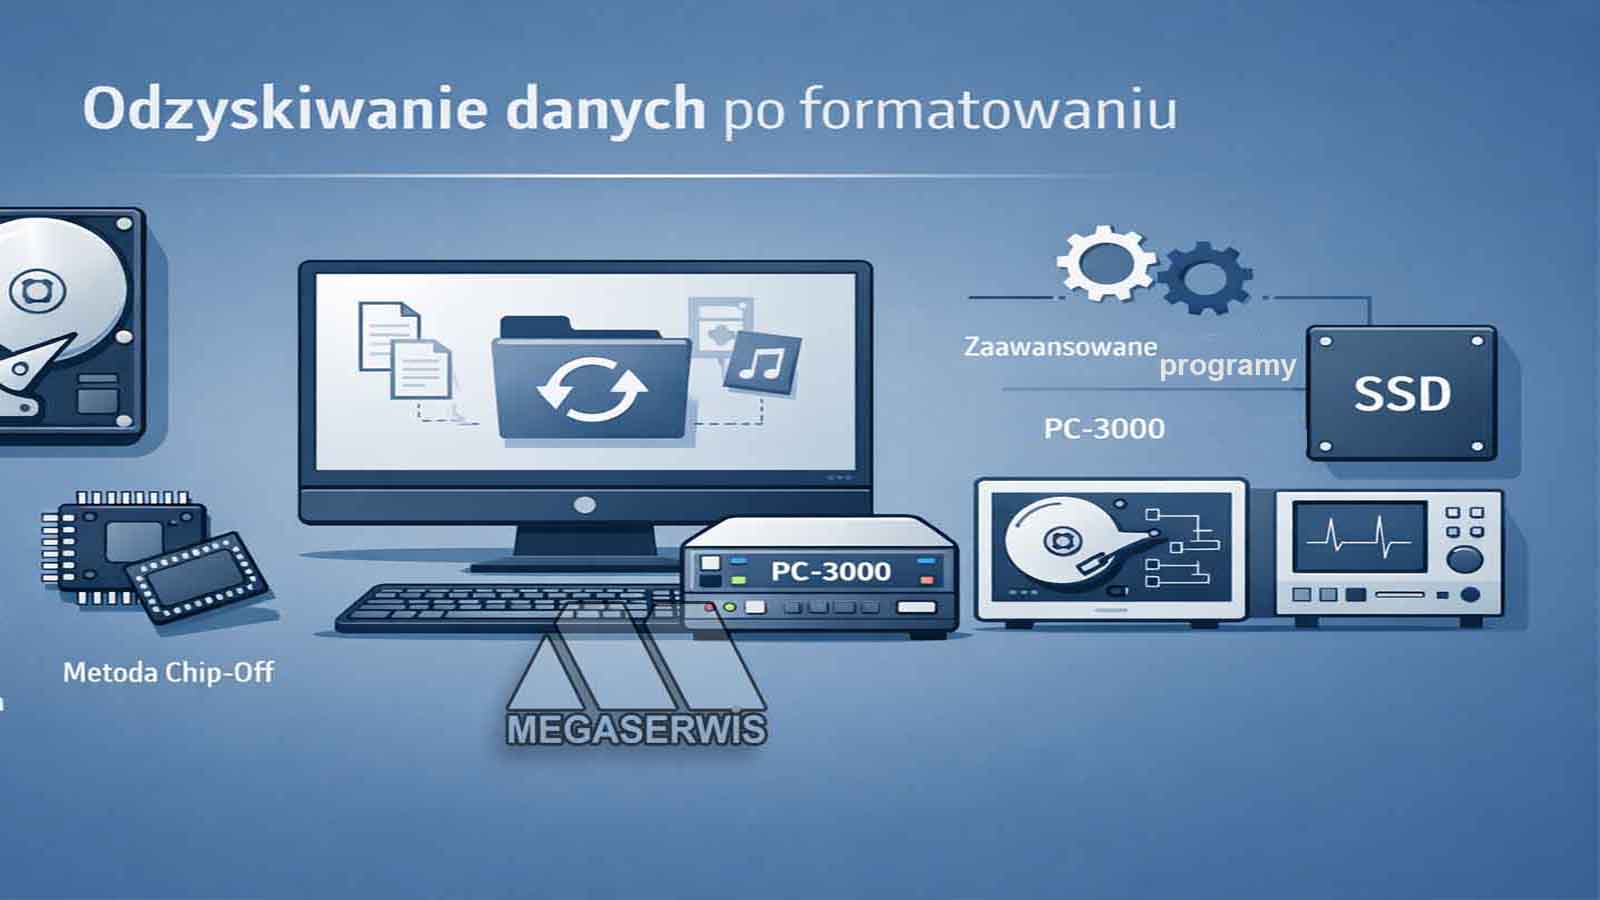
Formatowanie dysku, dysku SSD, karty pamięci lub pendrive’a jest jedną z najczęstszych przyczyn utraty danych. Wielu użytkowników wykonuje je przypadkowo – podczas instalacji systemu operacyjnego, podłączania nośnika do innego komputera lub w wyniku pomyłki przy zarządzaniu partycjami. Dobra wiadomość jest taka, że w wielu przypadkach dane po formatowaniu nadal istnieją i można je odzyskać. Zła wiadomość – nie zawsze jest to proste i nie zawsze można to zrobić samodzielnie.
W pracy specjalisty odzyskiwania danych są pewne określenia, które pojawiają się niemal codziennie. Jednym z nich są bad sectory, czyli uszkodzone sektory dysku. Dla wielu użytkowników jest to termin dość tajemniczy, choć często pojawia się w komunikatach systemowych lub programach diagnostycznych.
Współczesne komputery coraz częściej wykorzystują sprzętowe mechanizmy bezpieczeństwa. Jednym z najważniejszych elementów tej architektury jest moduł Trusted Platform Module, w skrócie TPM. Jest to specjalizowany układ kryptograficzny zaprojektowany w celu zwiększenia bezpieczeństwa systemów komputerowych poprzez sprzętową ochronę kluczy szyfrujących i procesów uwierzytelniania.

Odwiedza nas 900 gości oraz 0 użytkowników.